Security Manager · Architect · Author
MarcelGraewer
Security braucht Haltung.
Ich sichere Infrastrukturen, schreibe Code und hinterfrage, was KI in der Security wirklich leisten kann.
Building Defenses. Breaking Assumptions.
Verantwortung.
Praxis.Über mich →
01 / Ausgewählte Arbeit
Alle Projekte →Aus der Praxis.
Für die Praxis.
Nach Feierabend baue ich die Tools, die mir im Tagesgeschäft fehlen. Offen, nachvollziehbar und mit Security als Grundprinzip.
WebSSH
SSH, SFTP und Serververwaltung in einem selbst gehosteten Browser-Workspace.
Die Geschichte hinter WebSSH →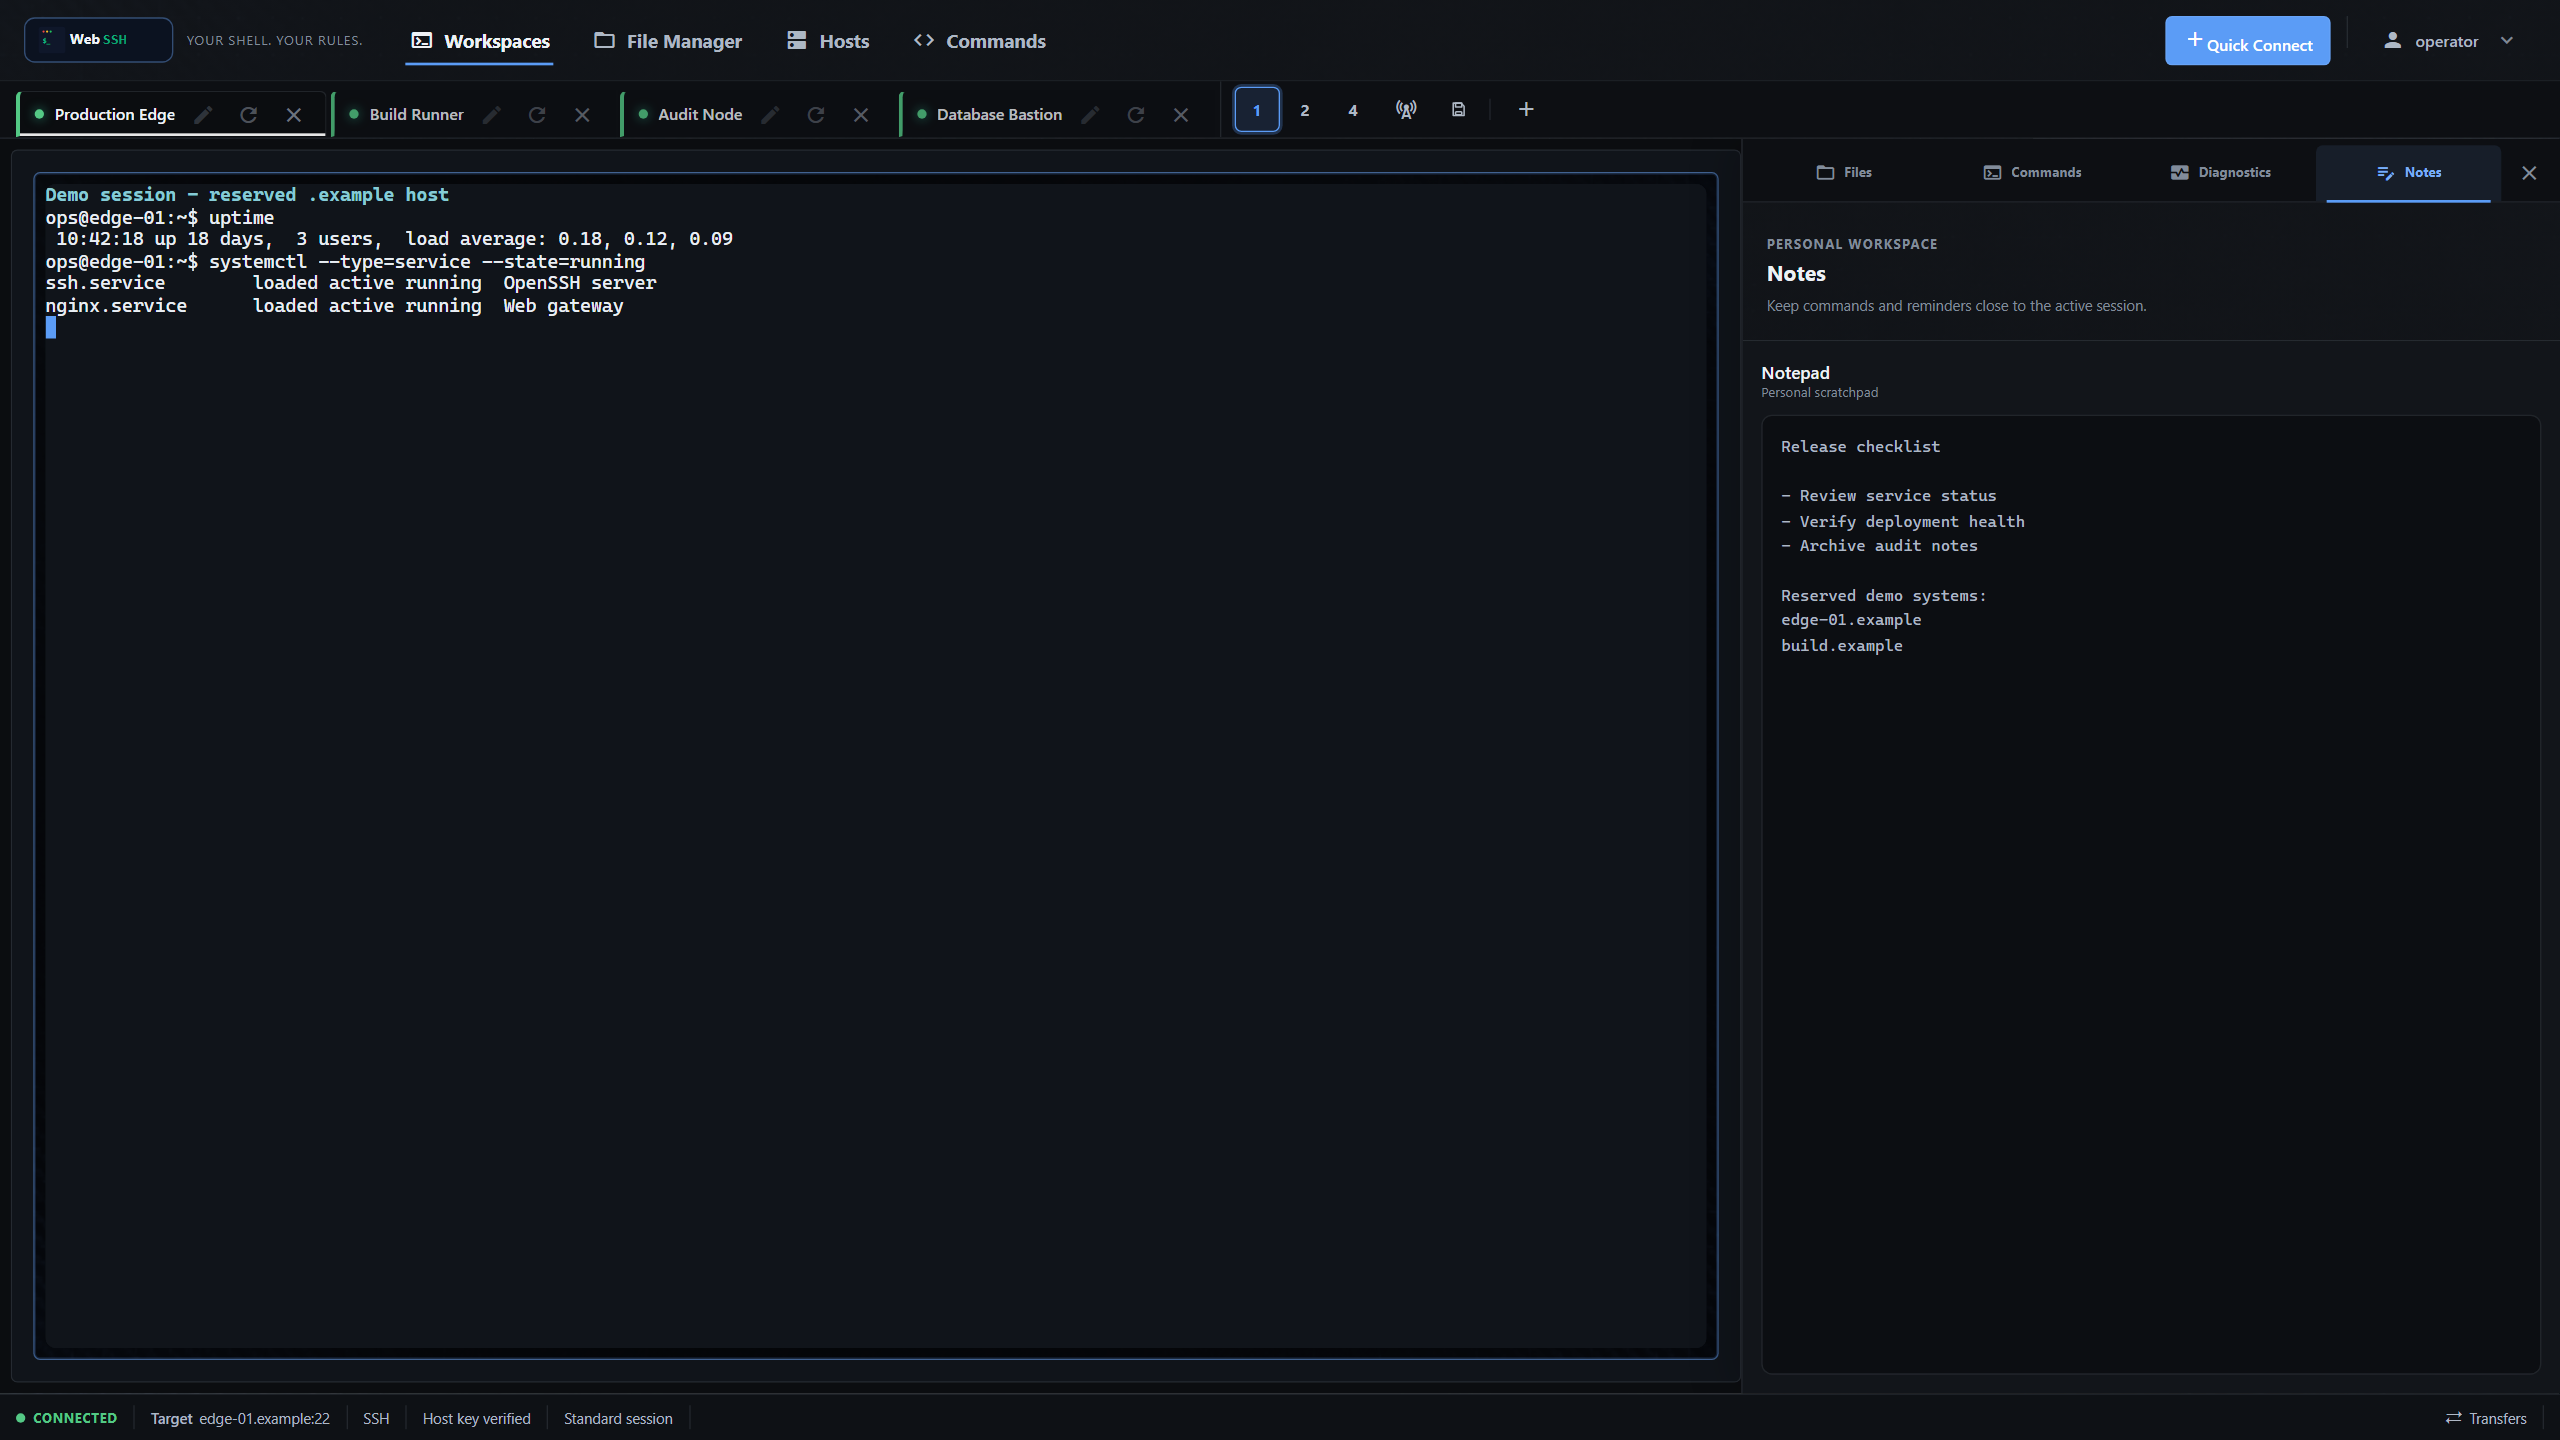 WEBSSH / BROWSER WORKSPACESelf-hosted · Open Source
DHCPulse
DHCP-Konfigurationen verstehen. Änderungen sicher vorbereiten. Lokal im Browser.
(öffnet in neuem Tab)Security & DatenschutzSecKit
IT-Sicherheits- und Datenschutzdokumente aus den eigenen Unternehmensdaten.
(öffnet in neuem Tab)Detection & ResearchWerkzeuge mit Haltung
Threat Intelligence, Detection Rules und LLM-Security. 6 Projekte & Tools.
02 / Das Buch
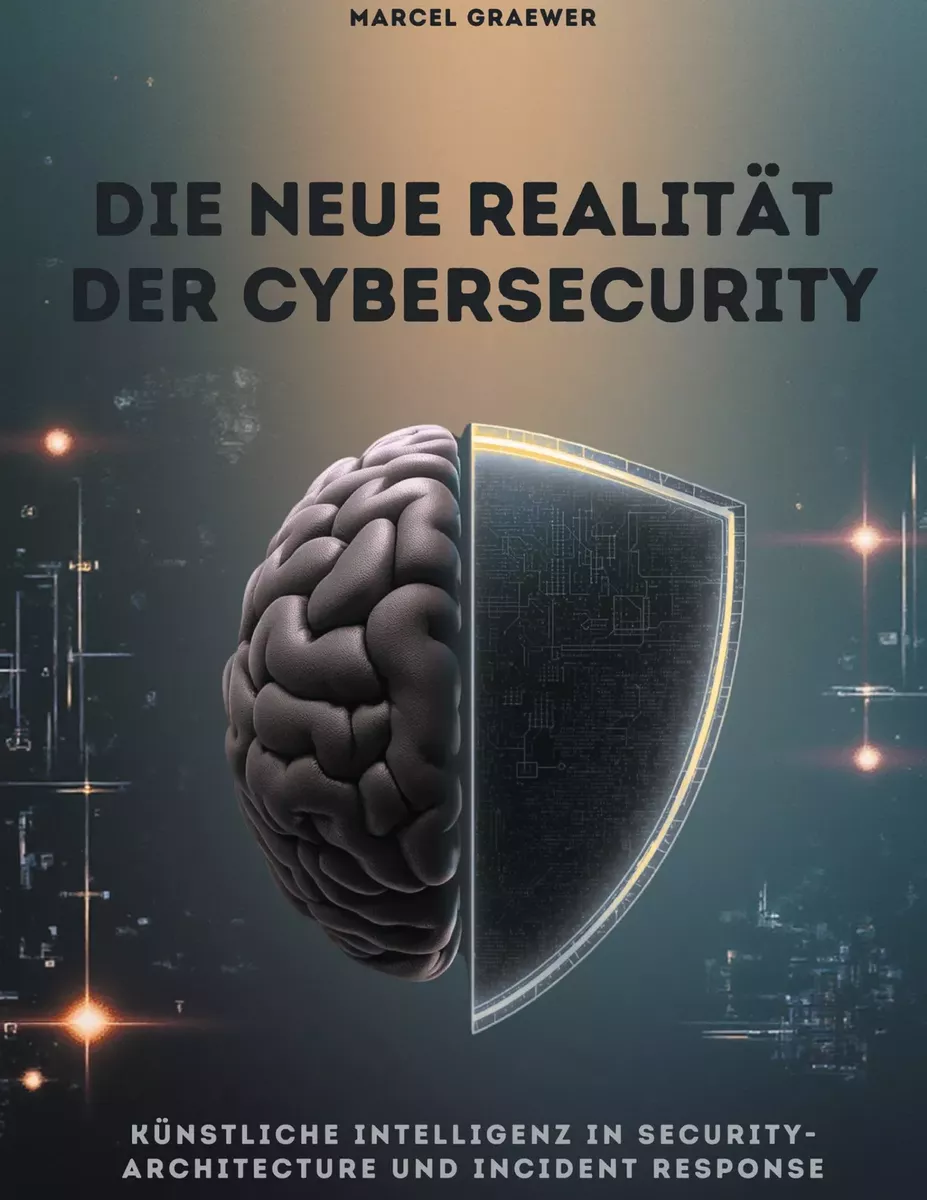
Die neue Realität
der Cybersecurity
Künstliche Intelligenz in Security-Architecture und Incident Response
Was KI in der Security leisten kann. Welche Voraussetzungen sie braucht. Und warum Verantwortung beim Menschen bleibt.
03 / Neu im Blog
Alle Beiträge ansehen →OpenAI Daybreak Blue in Practice: More Depth for Defensive Security Work
How Daybreak Blue changes secure code review and detection engineering in Codex, where it helps most, and why human validation still remains essential.
Artikel lesen →Building WebSSH: From Browser Terminal to Security-Focused SSH Workspace
WebSSH started with a simple need: reach my servers from a browser without giving up control. This is how it grew into a self-hosted SSH and SFTP workspace, and where I deliberately draw its security boundaries.
Artikel lesen →RoguePlanet: The Fourth Defender Zero-Day, and Why the Patch Is Not the End of It
CVE-2026-50656 is patched, but the fix ships as an engine update, not a Patch Tuesday KB. What RoguePlanet does, how it rhymes with BlueHammer, and the retrospective hunt and patch validation blue teams still owe themselves.
Artikel lesen →Hauptberuflich arbeite ich als IT Security Manager an der Schnittstelle von Security-Architektur und Incident Response in einer Enterprise-Umgebung mit rund 3.000 Mitarbeitenden. Mein Anspruch: Sicherheitsanforderungen so in Architektur und Betrieb übersetzen, dass sie im Alltag funktionieren und im Ernstfall tragfähig sind.
Mein Umfeld: Azure, Microsoft 365 und Sentinel. Meine Schwerpunkte: Incident Handling, Vulnerability Management und Security-Architektur.
Mit MAGRA Security bin ich nebenberuflich selbständig und berate Unternehmen. Als IHK-Prüfer begleite ich den Security-Nachwuchs. Privat beschäftigen mich Open Source, Linux und die Werkzeuge, die Verteidiger wirklich weiterbringen.
Projekte & Tools ansehen →